Professionnel
France Travail : une fuite de données de 62 848 agents revendiquée
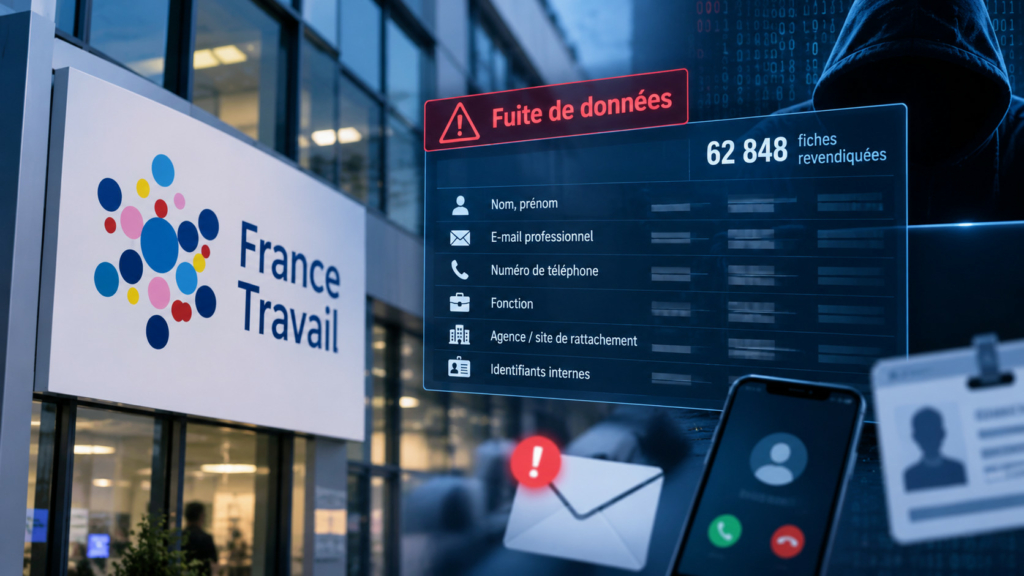
France Travail serait de nouveau concerné par une fuite de données. Le 7 octobre 2026, un individu utilisant le pseudonyme « 0xRune » a revendiqué la mise en vente d’une base contenant 62 848 fiches de professionnels liés au réseau France Travail, selon les informations publiées par le site spécialisé FrenchBreaches.
Les informations mentionnées comprennent notamment des noms, des adresses e-mail professionnelles, des numéros de téléphone, des fonctions et des informations relatives aux agences ou aux structures de rattachement.
À ce stade, France Travail n’a pas publiquement confirmé cette nouvelle revendication de fuite. L’origine exacte des données et les circonstances de leur éventuelle extraction restent également à établir.
Cette annonce soulève néanmoins une question importante : même lorsque des mots de passe ou des coordonnées bancaires ne semblent pas concernés, que peuvent faire des fraudeurs avec des coordonnées professionnelles et des informations sur l’organisation interne d’un établissement public ?
Phishing ciblé, faux appels, usurpation de l’identité d’un collaborateur ou manipulation de partenaires : voici ce que l’on sait de cette affaire et les précautions à prendre.
France Travail : que sait-on de la fuite de données revendiquée en octobre 2026 ?
Le 8 octobre 2026, FrenchBreaches a publié une analyse d’un échantillon associé à une base que le cybercriminel présumé « 0xRune » affirme détenir et vouloir vendre sur un forum cybercriminel.
Selon cette analyse, le fichier revendiqué comporterait 62 848 lignes et concernerait des agents et des professionnels rattachés à France Travail, à Cap emploi et à certaines structures partenaires.
Le site spécialisé a examiné un échantillon de 1 000 fiches comportant 22 champs. Les informations observées correspondent principalement à un annuaire professionnel ou à un outil interne de gestion des collaborateurs.
Les données identifiées dans cet échantillon comprennent notamment :
- Identité professionnelle : noms, prénoms et civilité.
- Coordonnées : adresses e-mail professionnelles et numéros de téléphone fixes ou mobiles.
- Informations organisationnelles : fonction, région, site ou agence de rattachement et type de structure.
- Identifiants internes : différents codes et informations liés à l’organisation ou aux habilitations.
- Informations de profil : liens associés aux photographies de profil.
FrenchBreaches indique également que le fichier revendiqué serait associé à plus de 100 000 numéros de téléphone fixes et mobiles. Le nombre exact de personnes distinctes concernées reste toutefois à confirmer : 62 848 lignes ne permettent pas à elles seules d’établir que 62 848 salariés uniques de France Travail sont touchés.
Consulter l’analyse publiée par FrenchBreaches
La cyberattaque est-elle confirmée ?
Il est important de distinguer une revendication de fuite de données d’un incident officiellement confirmé.
Dans cette affaire, un cybercriminel affirme disposer d’une base de données associée à France Travail. L’échantillon analysé par FrenchBreaches présente une structure cohérente et des informations liées à l’environnement professionnel de l’organisme.
Cela ne permet cependant pas de démontrer avec certitude l’origine du fichier, les circonstances de sa collecte ou l’authenticité de la totalité des données revendiquées.
Une piste évoquée dans les premières informations est la compromission du compte Microsoft d’un employé. Mais le mécanisme exact et le point d’entrée de l’éventuelle intrusion n’ont pas été établis publiquement. Il n’est donc pas possible d’affirmer à ce stade que les systèmes centraux de France Travail ont été directement piratés.
Autre distinction essentielle : l’absence de mots de passe et de coordonnées bancaires dans l’échantillon ne constitue pas une garantie concernant l’ensemble de la base revendiquée. Elle décrit uniquement les informations observées dans les fiches examinées.
Enfin, aucun élément de cet échantillon n’a été identifié comme provenant directement des dossiers des demandeurs d’emploi. Cette nouvelle revendication semble donc se distinguer des précédentes fuites ayant concerné les usagers de France Travail.
Pourquoi des coordonnées professionnelles peuvent-elles être dangereuses ?
À première vue, un nom, une adresse e-mail professionnelle ou un numéro de téléphone peuvent sembler moins sensibles qu’un mot de passe ou qu’un IBAN.
Pourtant, ces informations peuvent suffire à préparer une attaque beaucoup plus crédible, surtout lorsqu’elles sont associées à une fonction, à un site d’affectation et à des éléments de l’organisation interne.
Un fraudeur peut ainsi connaître le nom d’un conseiller, son adresse professionnelle, sa région de rattachement et ses interlocuteurs habituels. Il peut ensuite exploiter ces informations pour donner une apparence légitime à un message ou à un appel.
Plusieurs scénarios deviennent alors possibles :
1. Des e-mails de phishing plus difficiles à détecter
Un message frauduleux générique est relativement facile à identifier. En revanche, un e-mail qui cite le nom d’un collègue, une agence précise ou une fonction réelle peut paraître beaucoup plus crédible.
Le fraudeur peut se faire passer pour le service informatique, un responsable hiérarchique ou un partenaire de France Travail. Il peut ensuite demander de consulter un document, de confirmer des informations ou de se connecter à un faux portail professionnel.
L’objectif est souvent d’obtenir des identifiants, de faire ouvrir une pièce jointe malveillante ou de convaincre la victime d’effectuer une action qui facilitera une intrusion.
2. Des appels frauduleux utilisant l’identité d’un véritable interlocuteur
Les mêmes informations peuvent être utilisées pour préparer une fraude par téléphone, également appelée vishing.
Un fraudeur peut appeler un collaborateur en se présentant comme un collègue, un technicien informatique ou un responsable. Il peut connaître le nom de la personne appelée, sa fonction et les coordonnées de son agence.
Cette connaissance du contexte professionnel rend le scénario plus convaincant. La victime peut alors être tentée de communiquer une information confidentielle, de transmettre un code de connexion ou de modifier un paramètre de sécurité.
3. L’usurpation de l’identité professionnelle d’un agent
Un fraudeur peut également utiliser l’identité d’un professionnel réel pour contacter un collègue, un partenaire ou un usager en prétendant agir dans le cadre de ses fonctions.
Il pourrait, par exemple, se présenter comme un conseiller pour demander des documents, faire circuler une fausse procédure ou tenter d’obtenir des informations personnelles.
Il s’agit ici d’un risque de fraude par impersonation : l’attaquant exploite l’identité professionnelle d’une personne afin de gagner la confiance de sa cible. La présence de coordonnées dans une base ne prouve toutefois pas qu’une telle fraude a déjà été commise dans cette affaire.
4. Une étape supplémentaire dans une attaque informatique
Dans certains scénarios, les informations issues d’une fuite constituent une première étape. Elles sont ensuite croisées avec d’autres données obtenues ailleurs ou utilisées pour préparer une attaque contre un collaborateur ou un partenaire.
Un nom, une adresse e-mail et une fonction peuvent notamment aider à identifier les personnes susceptibles de disposer d’un accès à un outil interne ou d’être en relation avec un service sensible.
Le risque ne se limite donc pas à la confidentialité des coordonnées : il concerne également la capacité des fraudeurs à exploiter les relations de confiance entre personnes et organisations.
Un nouvel épisode après plusieurs incidents concernant France Travail
Cette nouvelle revendication intervient dans un contexte où France Travail et son écosystème ont déjà connu plusieurs incidents de sécurité.
Mars 2024 : une fuite concernant potentiellement 43 millions de personnes
En mars 2024, France Travail et Cap emploi ont annoncé une cyberattaque susceptible d’avoir exposé les données personnelles de 43 millions de personnes, comprenant notamment des demandeurs d’emploi actuels et anciens.
Les informations concernées comprenaient notamment les noms, prénoms, dates de naissance, identifiants France Travail, numéros de Sécurité sociale, adresses et numéros de téléphone. Selon les informations communiquées à l’époque, les mots de passe et les coordonnées bancaires n’étaient pas concernés par cet incident.
Lire notre analyse des risques d’usurpation d’identité touchant les institutions françaises
Juillet 2025 : 340 000 demandeurs d’emploi exposés
Le 23 juillet 2025, France Travail a confirmé une autre cyberattaque ayant affecté les données personnelles de 340 000 demandeurs d’emploi. L’incident concernait le portail Kairos utilisé par les organismes de formation partenaires.
Selon les informations publiées par France Travail, un compte compromis avait permis d’accéder à certaines données d’identification et de contact. Les mots de passe et les coordonnées bancaires n’étaient pas concernés.
En savoir plus sur la cyberattaque de France Travail de juillet 2025
Août 2025 : une nouvelle fuite sur le portail destiné aux entreprises
En août 2025, un autre incident a concerné le portail emploi destiné aux entreprises. Des personnes non autorisées auraient accédé à des informations comme les noms, adresses e-mail, numéros de téléphone et identifiants techniques de certains utilisateurs.
Lire notre article sur la fuite de données du portail entreprises
Décembre 2025 : 1,6 million de jeunes potentiellement concernés
En décembre 2025, la compromission d’un compte lié à une mission locale avait conduit à un nouvel incident touchant potentiellement 1,6 million de jeunes suivis par les structures concernées.
Ce cas illustre l’importance des comptes partenaires et des droits d’accès aux outils partagés dans les écosystèmes administratifs.
Lire notre analyse de l’incident de décembre 2025
Ces événements sont distincts les uns des autres : ils n’ont pas nécessairement touché les mêmes personnes ni exposé les mêmes informations. La nouvelle revendication d’octobre 2026 doit donc être examinée séparément, sans lui attribuer automatiquement le périmètre des fuites précédentes.
La CNIL annonce la mise en conformité de France Travail : quel rapport avec la nouvelle fuite ?
Le 8 octobre 2026, la CNIL a annoncé la clôture d’une injonction prononcée en janvier 2026 à l’encontre de France Travail. Cette injonction faisait suite à une sanction de 5 millions d’euros liée à l’insuffisance des mesures de sécurité mises en œuvre pour protéger les données des demandeurs d’emploi.
La CNIL indique que France Travail a justifié sa mise en conformité, notamment grâce au renforcement de la politique de mots de passe, au déploiement de l’authentification multifacteur sur les comptes des conseillers Cap emploi, à une meilleure supervision des journaux d’activité et à une limitation des droits d’accès.
Compte tenu de cette mise en conformité, la CNIL a décidé de clore l’injonction sans appliquer l’astreinte prévue.
Consulter le communiqué de la CNIL du 8 octobre 2026
Il faut toutefois être précis : cette décision concerne les mesures de sécurité exigées après un précédent incident. Elle ne confirme ni n’infirme, à elle seule, la revendication de fuite publiée en octobre 2026.
Que faire si vous travaillez chez France Travail ou dans une structure partenaire ?
À ce stade, il n’est pas établi que toutes les données revendiquées soient authentiques ni que toutes les personnes figurant dans la base soient effectivement concernées. Si vous travaillez chez France Travail, Cap emploi ou dans une structure partenaire, il reste néanmoins pertinent d’adopter des précautions adaptées.
- Suivez les communications officielles : référez-vous aux informations transmises par votre organisation ou son service de sécurité informatique.
- Méfiez-vous des demandes inhabituelles : même si un e-mail mentionne le nom de votre agence, de votre responsable ou d’un collègue, vérifiez son authenticité.
- Ne transmettez jamais un code de connexion : aucun interlocuteur ne devrait vous demander de lui communiquer votre code d’authentification.
- Vérifiez les demandes urgentes : en cas de demande inhabituelle de paiement, de document ou d’accès, contactez l’interlocuteur concerné via un canal déjà connu.
- Signalez les messages suspects : utilisez la procédure interne prévue par votre organisation et conservez les éléments nécessaires à l’analyse.
- Sécurisez vos comptes : utilisez des mots de passe uniques et activez l’authentification multifacteur lorsque cela est possible.
Il n’est pas nécessaire de paniquer ni de modifier tous ses mots de passe uniquement parce qu’une revendication de fuite est publiée. En revanche, un message suspect, une demande de connexion inhabituelle ou une alerte officielle doivent être pris au sérieux.
Vous êtes demandeur d’emploi : devez-vous vous inquiéter ?
La nouvelle base revendiquée en octobre 2026 semble concerner principalement des professionnels du réseau France Travail et de structures partenaires. Dans l’échantillon analysé par FrenchBreaches, aucune donnée issue directement des dossiers de demandeurs d’emploi n’a été identifiée.
Cela ne signifie pas que les demandeurs d’emploi ne sont exposés à aucun risque. Les incidents de 2024 et de 2025 ont déjà montré que certaines données d’usagers pouvaient être concernées par des violations distinctes.
Pour la nouvelle revendication, il convient toutefois de ne pas extrapoler : il n’existe pas à ce stade de confirmation publique indiquant que les dossiers de demandeurs d’emploi seraient concernés par cette base précise.
Dans tous les cas, si vous recevez un message prétendant provenir de France Travail et demandant un mot de passe, un code de sécurité ou des coordonnées bancaires, ne communiquez pas ces informations. Contactez l’organisme en passant par ses canaux officiels.
Comment se protéger contre le phishing et l’usurpation d’identité après une fuite de données ?
Les informations personnelles exposées peuvent rester exploitables longtemps après leur diffusion. Elles peuvent être associées à d’autres données pour construire des scénarios de fraude plus convaincants.
Quelques mesures permettent de réduire les risques :
- Ne cliquez pas sur un lien reçu dans un message suspect, même si celui-ci semble provenir d’un organisme connu.
- Vérifiez l’adresse réelle de l’expéditeur et l’adresse du site avant de saisir des informations.
- Ne transmettez jamais vos codes d’authentification, mots de passe ou coordonnées bancaires à la suite d’un appel ou d’un message non sollicité.
- Utilisez un mot de passe différent pour chaque service et activez l’authentification multifacteur.
- Surveillez les courriers, contrats ou opérations que vous ne reconnaissez pas.
- Conservez les preuves si vous constatez une tentative d’usurpation ou une fraude.
Pour aller plus loin, consultez notre guide sur les démarches à suivre en cas d’usurpation d’identité.
Comment ID Protect peut vous aider à protéger votre identité ?
Une fuite de données ne signifie pas systématiquement qu’une usurpation a déjà eu lieu. Elle peut cependant constituer une première étape, notamment lorsque des informations personnelles sont réutilisées pour préparer des tentatives de fraude.
ID Protect structure la protection de l’identité autour de trois étapes : TRANSMETTRE, DÉTECTER, RÉPARER.
TRANSMETTRE : protéger ses documents d’identité
Lorsque vous devez envoyer une copie de votre pièce d’identité, ID Filigrane permet d’ajouter un filigrane précisant le contexte d’utilisation du document. ID Locker permet également de partager des documents avec un accès contrôlé.
DÉTECTER : surveiller l’exposition et l’utilisation de son identité
ID Darkweb Monitor permet de surveiller l’exposition de documents sur le Dark Web. ID Tracker permet de détecter certaines utilisations de l’identité dans le dispositif couvert.
Ces outils complètent les précautions individuelles, mais ne remplacent pas les communications officielles d’un organisme ni la sécurisation de ses propres comptes.
RÉPARER : agir lorsqu’une usurpation est avérée
Si vos informations sont utilisées frauduleusement, les démarches peuvent dépasser le simple signalement d’un e-mail. Il peut être nécessaire de contester des contrats, de déposer plainte ou de coordonner plusieurs démarches auprès d’organismes différents.
ID Alerte Active intervient notamment lorsque des documents ont été compromis sans qu’une usurpation soit encore avérée. Lorsque l’usurpation est déjà constatée, la Cellule de Crise SOS permet de bénéficier d’un accompagnement humain dédié.
Découvrir l’accompagnement proposé par ID Protect
France Travail : une nouvelle alerte sur les risques d’usurpation d’identité
La revendication concernant 62 848 fiches de professionnels liés à France Travail doit encore être confirmée, et son origine reste inconnue. Il serait donc prématuré d’affirmer que l’ensemble de la base a été dérobé ou que les données des demandeurs d’emploi sont directement concernées.
Mais les informations décrites dans l’échantillon montrent pourquoi les coordonnées professionnelles ne doivent pas être considérées comme anodines. Associées à une fonction, à un site ou à une structure, elles peuvent rendre les tentatives de phishing et d’usurpation beaucoup plus crédibles.
Le bon réflexe consiste à distinguer les faits confirmés des revendications non vérifiées, à suivre les communications officielles et à rester vigilant face aux demandes inhabituelles.
Sommaire
- France Travail : que sait-on de la fuite de données revendiquée en octobre 2026 ?
- La cyberattaque est-elle confirmée ?
- Pourquoi des coordonnées professionnelles peuvent-elles être dangereuses ?
- Un nouvel épisode après plusieurs incidents concernant France Travail
- La CNIL annonce la mise en conformité de France Travail : quel rapport avec la nouvelle fuite ?
- Que faire si vous travaillez chez France Travail ou dans une structure partenaire ?
- Vous êtes demandeur d’emploi : devez-vous vous inquiéter ?
- Comment se protéger contre le phishing et l’usurpation d’identité après une fuite de données ?
- Comment ID Protect peut vous aider à protéger votre identité ?
- France Travail : une nouvelle alerte sur les risques d’usurpation d’identité
Professionnel
Tous les articles
À lire aussi