Particulier
Fuite de données à l’AP-HP : 1 015 patients concernés, quels risques ?
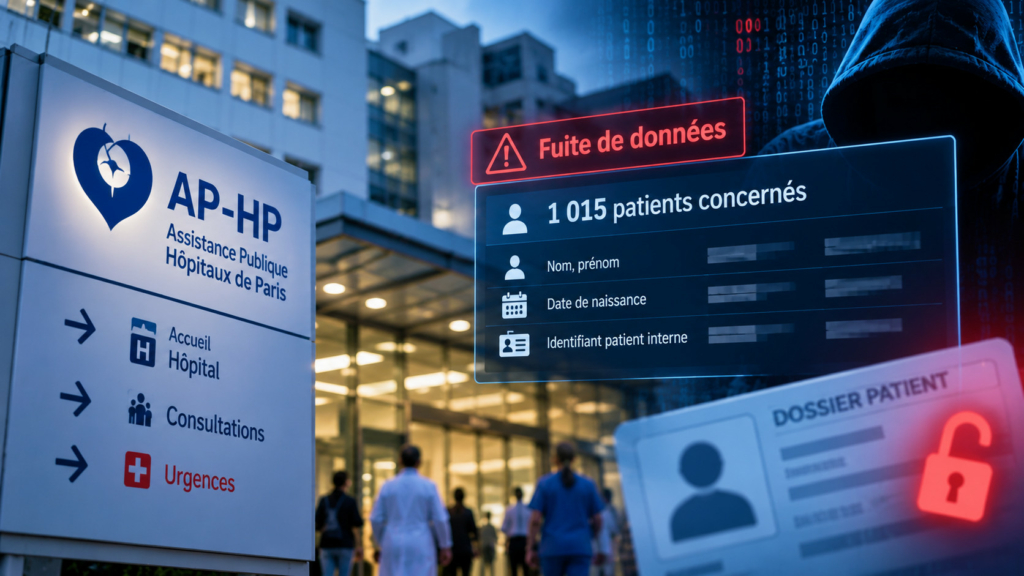
Le 7 octobre 2026, l’Assistance publique – Hôpitaux de Paris (AP-HP) a confirmé le vol des données d’identité de 1 015 patients.
Les informations ont été dérobées à la suite d’une intrusion dans un logiciel de gestion des repas utilisé dans 23 hôpitaux.
Selon les éléments publiés par l’établissement, aucune donnée médicale, bancaire ou coordonnée de contact n’a été identifiée parmi les informations compromises à ce stade. L’enquête se poursuit toutefois, car les cybercriminels revendiquent un volume de données plus important.
Cette affaire rappelle qu’une fuite de données ne concerne pas nécessairement un dossier médical complet pour présenter un risque. Des informations d’identité peuvent aussi servir à préparer des tentatives de phishing, des escroqueries ciblées ou des opérations d’usurpation d’identité.
Fuite de données à l’AP-HP : quelles informations ont été dérobées ?
Dans son communiqué du 7 octobre 2026, l’AP-HP confirme le vol de données provenant d’un module de son logiciel de gestion des repas. Les informations d’identité concernées comprennent :
- Le nom et le prénom des patients.
- Des informations relatives à leur naissance.
- Un numéro d’identifiant patient interne.
L’établissement précise qu’au regard des informations publiées et de la nature du logiciel concerné, aucune donnée médicale directe ou indirecte, information administrative ou bancaire, ni coordonnée de contact ne serait concernée par les éléments actuellement authentifiés.
Il faut donc distinguer cette fuite de données d’un vol avéré de dossiers médicaux. Les informations confirmées ne comprennent pas, selon l’AP-HP, de diagnostic, de compte rendu médical, de traitement ou de coordonnées bancaires.
Cette distinction est importante, mais elle ne signifie pas que les données dérobées sont sans valeur pour des fraudeurs. Des informations d’état civil et de naissance peuvent contribuer à vérifier l’identité d’une personne, à enrichir un profil déjà constitué ou à rendre une prise de contact frauduleuse plus crédible lorsqu’elles sont croisées avec d’autres données.
Un logiciel de gestion des repas utilisé dans 23 hôpitaux
Pour accéder aux données, les cybercriminels se sont introduits dans le service en ligne associé à SRD Restauration, un logiciel édité par la société Dedalus. Ce module permet aux patients de choisir les menus qui leur sont servis pendant leur séjour à l’hôpital.
L’AP-HP a indiqué avoir été informée le 24 septembre 2026 de la mise en vente de données sur un forum cybercriminel. Selon les premiers éléments de son enquête, le vol aurait eu lieu quelques jours avant ce signalement, à la suite d’une intrusion frauduleuse dans le service en ligne.
Le module concerné est utilisé dans 23 établissements de l’AP-HP, notamment :
- Ambroise-Paré et Antoine-Béclère ;
- Armand-Trousseau et Necker – Enfants malades ;
- Avicenne et Bicêtre ;
- Broca – La Collégiale et Charles-Foix ;
- Cochin – Port-Royal et l’Hôpital européen Georges-Pompidou ;
- L’hôpital maritime de Berck et l’Hôtel-Dieu ;
- Lariboisière – Fernand-Widal et Louis-Mourier ;
- Paul-Brousse et la Pitié-Salpêtrière ;
- Raymond-Poincaré et Rothschild ;
- Saint-Antoine et Saint-Louis ;
- Sainte-Périne, Tenon et Vaugirard – Gabriel-Pallez.
La présence de ce logiciel dans plusieurs établissements ne signifie pas que tous les patients qui y ont séjourné sont concernés par la fuite. Le nombre de 1 015 correspond aux données publiées que l’AP-HP a pu authentifier à ce stade.
1 015 patients confirmés, mais un périmètre qui pourrait évoluer
Les investigations de l’AP-HP ne sont pas terminées. Les cybercriminels affirment détenir des informations concernant davantage de patients que les 1 015 recensés par l’établissement. Ils revendiquent également le vol de données relatives à des comptes de professionnels utilisant le logiciel de commande des repas.
Ces revendications supplémentaires n’étaient pas confirmées par l’AP-HP dans son communiqué. Elles doivent donc être distinguées du périmètre du vol que l’établissement a officiellement authentifié. Il n’est pas possible, sur la base des informations disponibles, d’affirmer que les données de tous les utilisateurs du logiciel ou que les systèmes informatiques de l’ensemble de l’AP-HP ont été compromis.
Cette prudence est essentielle lorsqu’une fuite est annoncée sur un forum cybercriminel : les auteurs d’une attaque peuvent publier des échantillons réels, exagérer le volume de données détenues ou ajouter des informations dont l’origine reste à vérifier. L’authentification d’une partie des données ne valide pas automatiquement l’intégralité de leurs revendications.
Quelles mesures l’AP-HP a-t-elle prises après le piratage ?
Après avoir enquêté sur les données proposées à la vente, l’AP-HP a mis en place plusieurs mesures pour limiter les risques liés à l’intrusion et sécuriser le service concerné :
- Fermeture du module en ligne : le service de commande des repas a été suspendu jusqu’à nouvel ordre.
- Réinitialisation des mots de passe : les mots de passe de l’ensemble des utilisateurs du logiciel ont été réinitialisés.
- Correction de vulnérabilités suspectées : des mesures de sécurisation ont été mises en œuvre avec les fournisseurs.
- Signalement aux autorités : l’incident a été signalé à la Commission nationale de l’informatique et des libertés (CNIL) et à la cellule d’accompagnement en cybersécurité des structures de santé.
- Dépôt de plainte : l’AP-HP a déposé plainte afin de permettre l’ouverture d’une enquête.
Ces mesures concernent le logiciel de gestion des repas touché par l’incident. Les éléments rendus publics ne permettent pas de conclure que l’ensemble des systèmes informatiques hospitaliers de l’AP-HP a été affecté.
Quels risques pour l’identité des patients concernés ?
Une fuite limitée à des données d’identité présente généralement des risques différents de ceux associés au vol d’un dossier médical complet. Elle peut néanmoins faciliter certaines fraudes, particulièrement si les informations sont recoupées avec des données provenant d’autres fuites.
Des tentatives de phishing plus crédibles
Un fraudeur qui connaît le nom d’une personne et dispose d’informations relatives à sa naissance peut chercher à renforcer la crédibilité d’un message ou d’un appel. Il pourrait, par exemple, se présenter comme un interlocuteur hospitalier et invoquer une prétendue vérification administrative pour demander des informations supplémentaires.
Dans le cas présent, les coordonnées de contact ne figurent pas parmi les informations dont le vol a été confirmé par l’AP-HP. Un éventuel démarchage frauduleux pourrait donc nécessiter des coordonnées obtenues par d’autres moyens. La combinaison de plusieurs sources de données reste toutefois un risque à prendre en compte.
Un risque de recoupement avec d’autres fuites
Les cybercriminels peuvent rapprocher plusieurs fichiers pour enrichir les informations disponibles sur une même personne. Des données d’identité provenant d’un établissement de santé peuvent ainsi compléter des données de contact ou des informations administratives exposées ailleurs.
Ce recoupement peut rendre certaines tentatives d’usurpation d’identité ou d’escroquerie plus convaincantes. Il ne signifie cependant pas qu’une fraude se produira nécessairement, ni que les informations issues de cette attaque suffisent à elles seules à ouvrir un compte ou à réaliser une opération financière.
Une fuite qui ne doit pas être confondue avec un vol de dossier médical
À ce stade, rien dans la communication de l’AP-HP ne permet d’affirmer que les pirates ont dérobé des diagnostics, des prescriptions ou des comptes rendus médicaux. Le risque doit donc être évalué à partir des données d’identité dont le vol est confirmé, tout en tenant compte de la possibilité que le périmètre de l’incident évolue.
Pour comprendre les conséquences que peut avoir une exposition plus large de données médicales et personnelles, consultez également notre dossier : Fuite de données médicales : quels risques pour votre identité et comment vous protéger ?
Que faire si vous avez été hospitalisé dans l’un des établissements concernés ?
Si vous avez séjourné dans l’un des 23 établissements utilisant SRD Restauration, cela ne signifie pas automatiquement que vos informations figurent parmi les 1 015 fiches confirmées. L’AP-HP n’a pas publié, dans son communiqué, de liste nominative permettant d’identifier les personnes concernées.
En revanche, quelques précautions permettent de limiter le risque d’être piégé par une éventuelle tentative de fraude :
- Méfiez-vous des sollicitations inattendues qui évoquent un séjour hospitalier, un dossier patient ou une vérification administrative.
- Ne transmettez pas d’informations supplémentaires comme un mot de passe, un numéro de carte bancaire ou un numéro de sécurité sociale à la suite d’un appel ou d’un message non sollicité.
- Vérifiez l’origine des demandes en reprenant contact avec l’établissement par les coordonnées publiées sur son site officiel, plutôt qu’en utilisant un numéro ou un lien fourni dans le message reçu.
- Ne cliquez pas sur les liens suspects et n’ouvrez pas les pièces jointes inattendues, même si le message mentionne des informations personnelles exactes.
- Conservez les preuves d’une éventuelle tentative de fraude : message, adresse de l’expéditeur, numéro appelant, captures d’écran et dates.
En cas de doute sur un message, ne répondez pas dans la précipitation. Les fraudeurs peuvent s’appuyer sur des informations exactes pour donner une apparence officielle à une demande qui ne l’est pas. La présence de votre nom ou d’une information concernant votre hospitalisation ne suffit pas à authentifier votre interlocuteur.
AP-HP, Mediboard, Weda, Cegedim : les fuites de données de santé se multiplient
Le secteur de la santé ne se limite pas aux hôpitaux. Il repose aussi sur des logiciels médicaux, des plateformes numériques, des organismes de complémentaire santé et des prestataires techniques. Une intrusion chez l’un de ces acteurs peut exposer des données appartenant à des patients ou à des assurés, parfois sans que ceux-ci connaissent le nom du fournisseur concerné.
Chez ID Protect, plusieurs incidents ont déjà été documentés. La fuite concernant environ 750 000 dossiers médicaux via Mediboard illustre les conséquences potentielles d’une exposition de données de santé. L’incident lié à Weda a, lui, mis en lumière les risques associés à la compromission d’un logiciel utilisé par des milliers de professionnels.
D’autres attaques ont touché les acteurs qui gèrent les données de santé au-delà des établissements eux-mêmes. C’est notamment le cas des incidents étudiés dans nos articles sur la fuite de données médicales liée à Cegedim Santé et sur la cyberattaque visant Almerys et plusieurs organismes de complémentaire santé.
La fuite liée à MesVaccins.net constitue un autre exemple d’exposition possible de données associant identité et informations de santé. Ces incidents sont distincts de celui de l’AP-HP : ils ne doivent pas être confondus, mais montrent pourquoi la sécurité des prestataires et des services en ligne compte autant que celle des systèmes hospitaliers.
Enfin, l’usurpation de l’identité visuelle d’un acteur de santé peut aussi servir à diffuser de fausses communications. Notre analyse de la campagne de phishing utilisant le nom de Doctolib pour promettre un faux kit médical montre comment un contexte médical peut être détourné pour inciter les internautes à cliquer ou à communiquer des informations.
L’AP-HP avait déjà fait face à un incident de fuite de données en 2021, pendant la crise du Covid-19. Cette précédente affaire, relayée par 01net, est distincte de l’intrusion actuelle dans le logiciel de gestion des repas.
Protéger son identité après une fuite de données
Une fuite ne conduit pas systématiquement à une usurpation d’identité. Le risque dépend notamment de la nature des informations exposées, de leur association avec d’autres données et de la manière dont elles sont exploitées. La prudence reste néanmoins utile, même lorsque les informations dérobées paraissent limitées.
ID Protect propose des solutions pour aider les particuliers à mieux maîtriser la transmission de leurs documents, surveiller certaines expositions de données et réagir en cas d’utilisation frauduleuse de leur identité.
Pour en savoir plus, consultez notre page dédiée à la prévention de l’usurpation d’identité et découvrez ID Darkweb Monitor.
Sommaire
- Fuite de données à l’AP-HP : quelles informations ont été dérobées ?
- Un logiciel de gestion des repas utilisé dans 23 hôpitaux
- 1 015 patients confirmés, mais un périmètre qui pourrait évoluer
- Quelles mesures l’AP-HP a-t-elle prises après le piratage ?
- Quels risques pour l’identité des patients concernés ?
- Que faire si vous avez été hospitalisé dans l’un des établissements concernés ?
- AP-HP, Mediboard, Weda, Cegedim : les fuites de données de santé se multiplient
- Protéger son identité après une fuite de données
Particulier
Tous les articles
À lire aussi