Particulier
Fuite de données à la CTS : 230 000 clients concernés
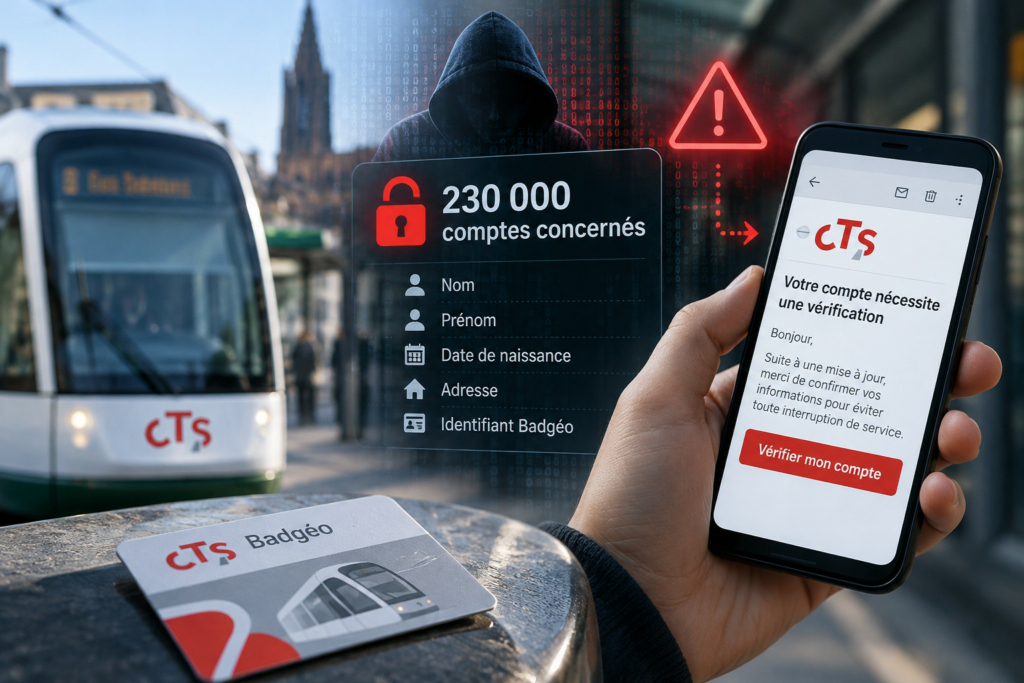
La Compagnie des transports strasbourgeois (CTS) a révélé le 28 octobre 2026 une fuite de données concernant environ 230 000 comptes clients. Les informations dérobées comprennent les noms, prénoms, dates de naissance, adresses et identifiants de compte. Selon la CTS, les mots de passe et les données bancaires n’ont pas été touchés.
Le principal risque est désormais celui des tentatives de phishing et d’escroqueries ciblées. Voici ce que l’on sait de cet incident et les précautions à prendre si vous êtes concerné.
Quelles données ont été volées lors de la cyberattaque contre la CTS ?
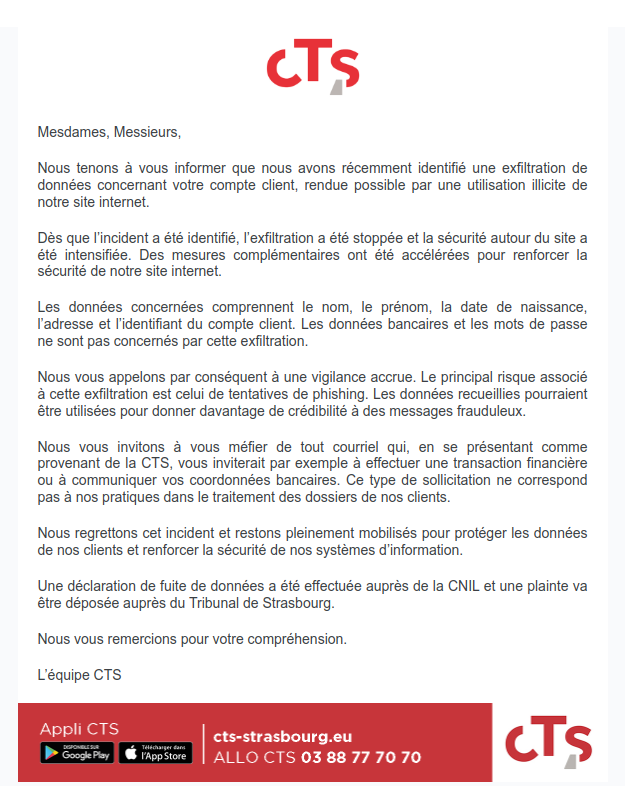
La CTS a identifié une extraction frauduleuse de données à la suite d’une utilisation illicite de son site internet. Selon son directeur, les attaquants ont exploité une interface informatique (API) pour récupérer les informations, sans pénétrer dans les serveurs internes de l’entreprise.
L’incident se serait produit dans la nuit du dimanche 18 au lundi 19 octobre 2026. La CTS indique avoir détecté une activité anormalement élevée sur sa base de données, puis stoppé l’extraction et corrigé la faille.
Les informations concernées sont :
- le nom et le prénom ;
- la date de naissance ;
- l’adresse postale ;
- l’identifiant du compte client, associé au service Badgéo.
La CTS précise que les données bancaires et les mots de passe ne sont pas concernés. Elle a également indiqué avoir déclaré la fuite à la CNIL et prévoir le dépôt d’une plainte auprès du tribunal de Strasbourg.
À ce stade, l’entreprise ne sait pas si les données récupérées ont été revendues ou diffusées. Leur éventuelle circulation sur des plateformes criminelles n’est donc pas confirmée.
Source : Les Dernières Nouvelles d’Alsace – 230 000 clients de la CTS victimes d’un vol de données.
Quels sont les risques pour les clients de la CTS ?
Le risque principal est le phishing, ou hameçonnage. En connaissant votre nom, votre adresse, votre date de naissance et votre lien avec la CTS, un fraudeur peut rédiger un message qui paraît légitime.
Par exemple, vous pourriez recevoir un faux courriel évoquant :
- un problème avec votre abonnement ou votre compte Badgéo ;
- un remboursement à réclamer après un incident technique ;
- une suspension de compte nécessitant une vérification urgente ;
- une demande de mise à jour de vos informations personnelles ou bancaires.
Ces messages peuvent contenir un lien vers un faux site de la CTS destiné à récupérer vos identifiants, vos coordonnées bancaires ou d’autres informations personnelles. Les fraudeurs peuvent également tenter de vous contacter par SMS ou téléphone en se faisant passer pour un service client.
Une fuite de données personnelles ne signifie pas que votre identité a déjà été usurpée. En revanche, les informations exposées peuvent aider les escrocs à gagner votre confiance et à préparer des fraudes plus ciblées.
Comment se protéger après la fuite de données de la CTS ?
Méfiez-vous des messages qui prétendent venir de la CTS
La CTS précise qu’elle ne demande pas par courriel à ses clients d’effectuer une transaction financière ni de communiquer leurs coordonnées bancaires. Un message qui exige un paiement urgent ou la saisie de vos données bancaires doit donc éveiller vos soupçons.
Ne cliquez pas sur les liens d’un message suspect et n’ouvrez pas ses pièces jointes. Pour vérifier une demande, rendez-vous directement sur le site officiel de la CTS ou contactez son service client à partir de coordonnées que vous avez recherchées vous-même.
Ne communiquez aucun code ni mot de passe
Les données bancaires et les mots de passe n’étant pas concernés par la fuite annoncée, rien ne justifie de les transmettre en réponse à un message reçu après cet incident. Ne communiquez jamais un code de validation, un mot de passe ou des coordonnées bancaires à une personne qui vous contacte de manière inattendue.
La vigilance doit aussi s’appliquer aux appels téléphoniques : un interlocuteur qui connaît votre nom, votre adresse ou votre abonnement n’est pas nécessairement un représentant légitime de la CTS.
Surveillez les tentatives d’usurpation d’identité
Restez attentif aux courriers ou messages inhabituels qui mentionnent des démarches que vous n’avez pas effectuées. Si vous découvrez une utilisation frauduleuse de vos informations, conservez les messages et documents concernés et signalez les faits aux services compétents.
Évitez également les sites inconnus qui prétendent vous indiquer si vos informations figurent dans une fuite de données. La CNIL déconseille ces services, qui peuvent eux-mêmes chercher à collecter des renseignements personnels.
Pour des conseils pratiques, consultez les recommandations de la CNIL sur les fuites et vols de données.
Comment reconnaître un message frauduleux après une fuite de données ?
Un courriel ou un SMS frauduleux peut reprendre de vraies informations pour sembler crédible. Pour identifier une tentative de phishing, examinez notamment :
- L’expéditeur : vérifiez l’adresse complète du courriel, et pas seulement le nom affiché.
- Le lien : méfiez-vous des adresses qui imitent le site officiel ou utilisent un nom de domaine inhabituel.
- Le prétexte : un remboursement, une suspension de compte ou une régularisation urgente peut servir à vous pousser à agir sans réfléchir.
- Les informations demandées : ne transmettez pas de mot de passe, de code de validation ou de coordonnées bancaires à la suite d’une sollicitation inattendue.
Un message peut toutefois être frauduleux même si son orthographe est correcte et si les informations qu’il contient sont exactes. En cas de doute, ne répondez pas directement : vérifiez la demande auprès de l’organisme concerné par un canal officiel.
Vous avez reçu un message suspect et vous ne savez pas comment l’interpréter ? Kuma, l’assistant IA anti-arnaque d’ID Protect, peut vous aider à analyser la situation et à identifier les vérifications à effectuer.
Ce qu’il faut retenir de la fuite de données de la CTS
La fuite concerne environ 230 000 comptes clients de la CTS. Les données annoncées comme exposées sont les noms, prénoms, dates de naissance, adresses et identifiants de compte. Selon l’entreprise, les mots de passe et les informations bancaires n’ont pas été dérobés.
Le risque immédiat est surtout celui de messages et d’appels frauduleux personnalisés. Même si aucune fraude ne vous a été signalée, gardez une vigilance particulière face aux demandes de paiement, aux liens de connexion et aux sollicitations réclamant des informations confidentielles.
Pour mieux comprendre les conséquences possibles d’une fuite de données et les mesures de protection à adopter, consultez également nos services de prévention de l’usurpation d’identité.
Sommaire
- Quelles données ont été volées lors de la cyberattaque contre la CTS ?
- Quels sont les risques pour les clients de la CTS ?
- Comment se protéger après la fuite de données de la CTS ?
- Comment reconnaître un message frauduleux après une fuite de données ?
- Ce qu’il faut retenir de la fuite de données de la CTS
Particulier
Tous les articles
À lire aussi